Domain metallgaragen.de kaufen?
Wir ziehen mit dem Projekt
metallgaragen.de um.
Sind Sie am Kauf der Domain
metallgaragen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain metallgaragen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
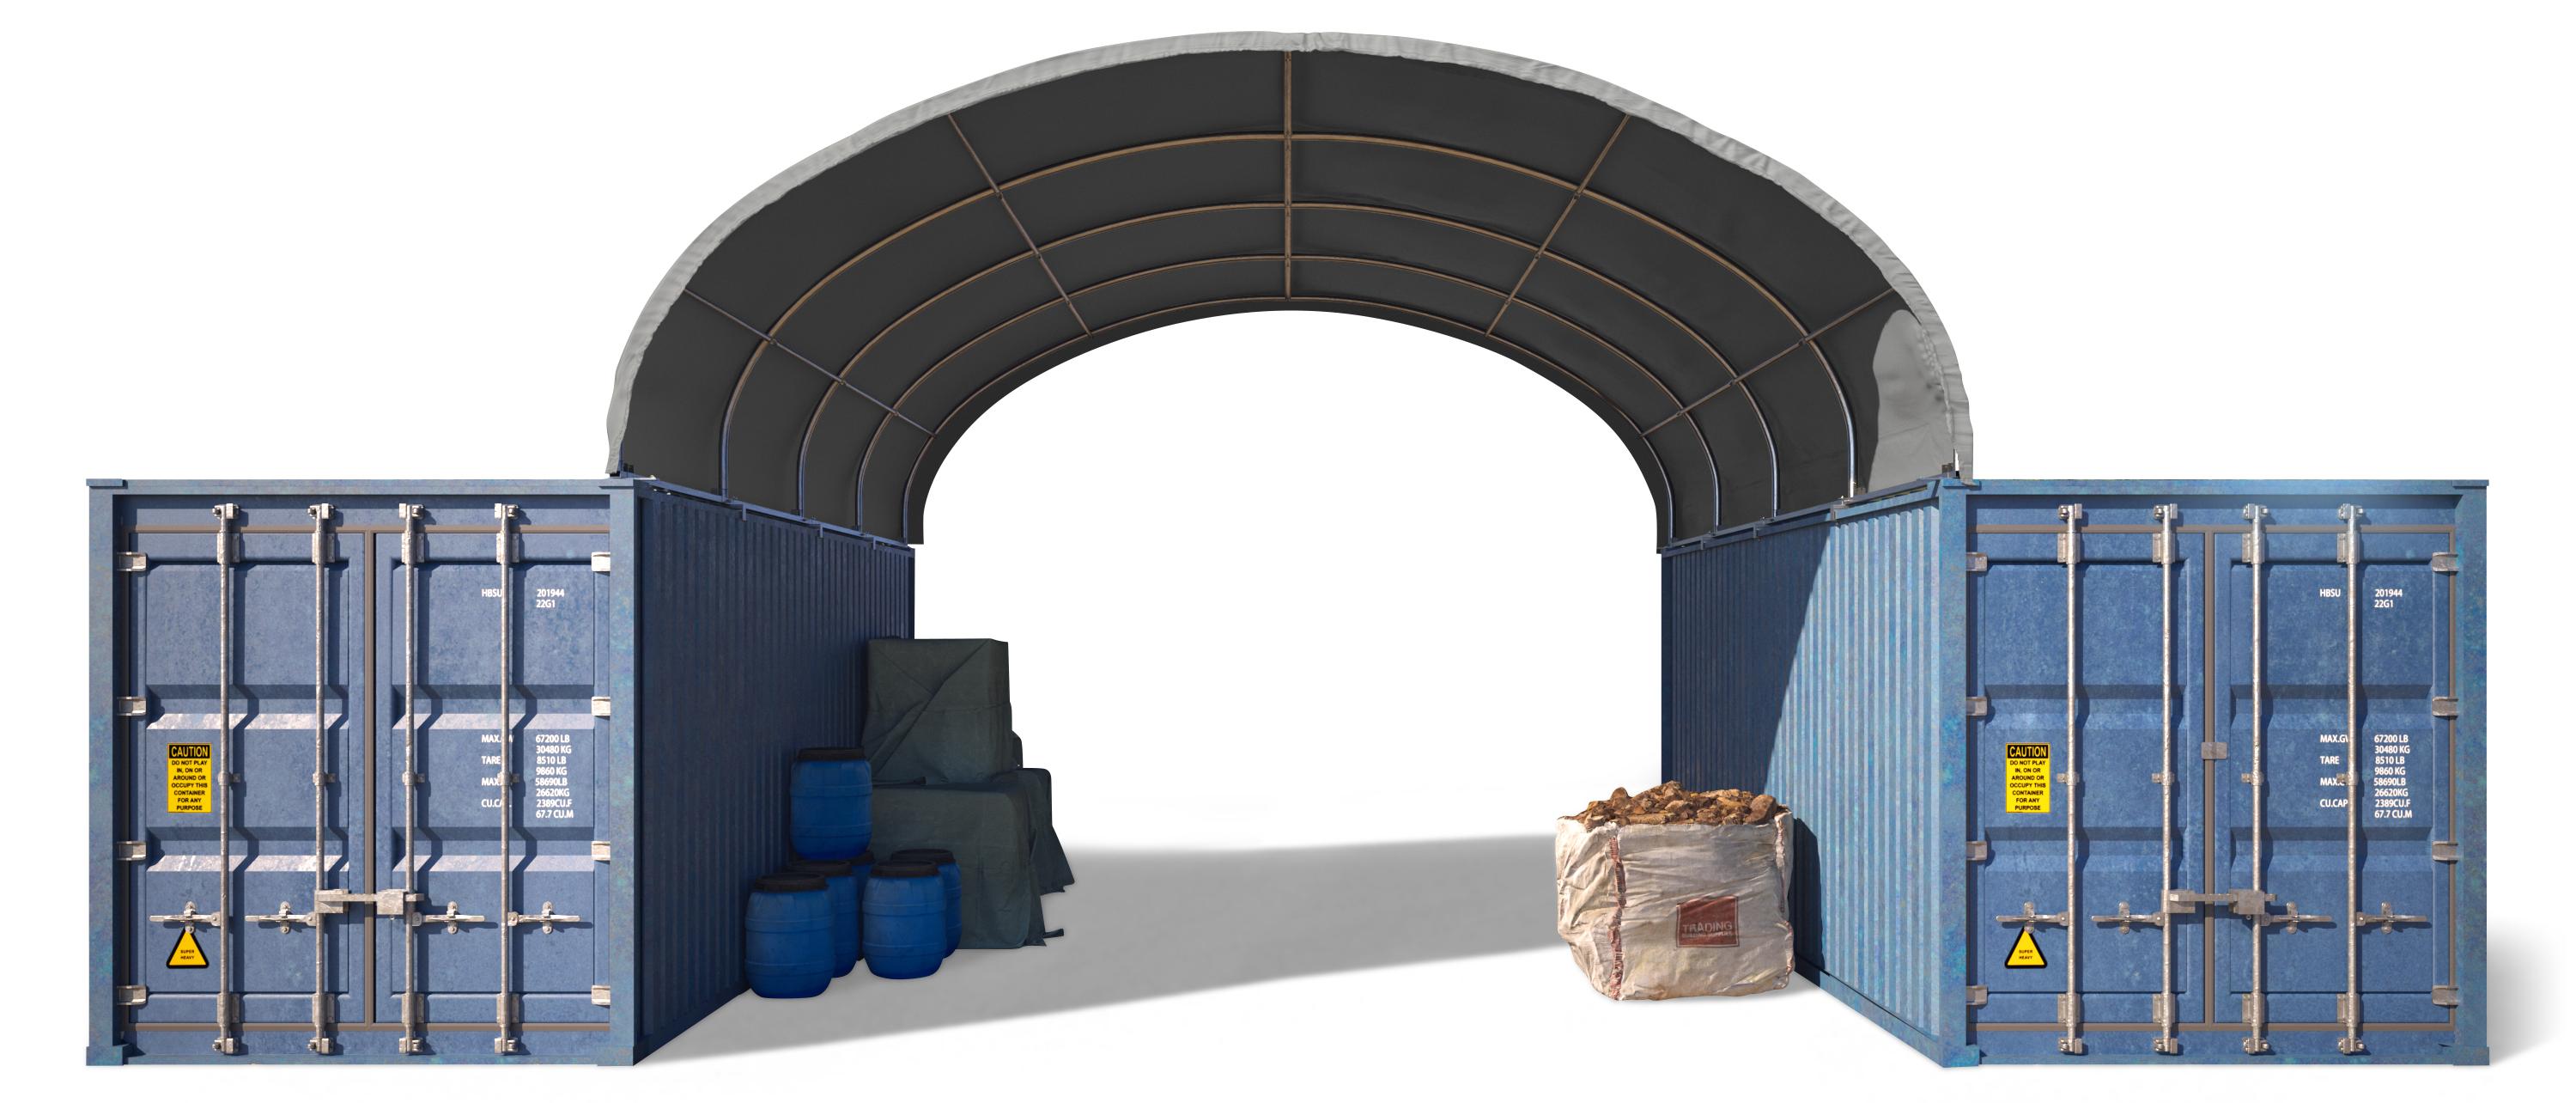
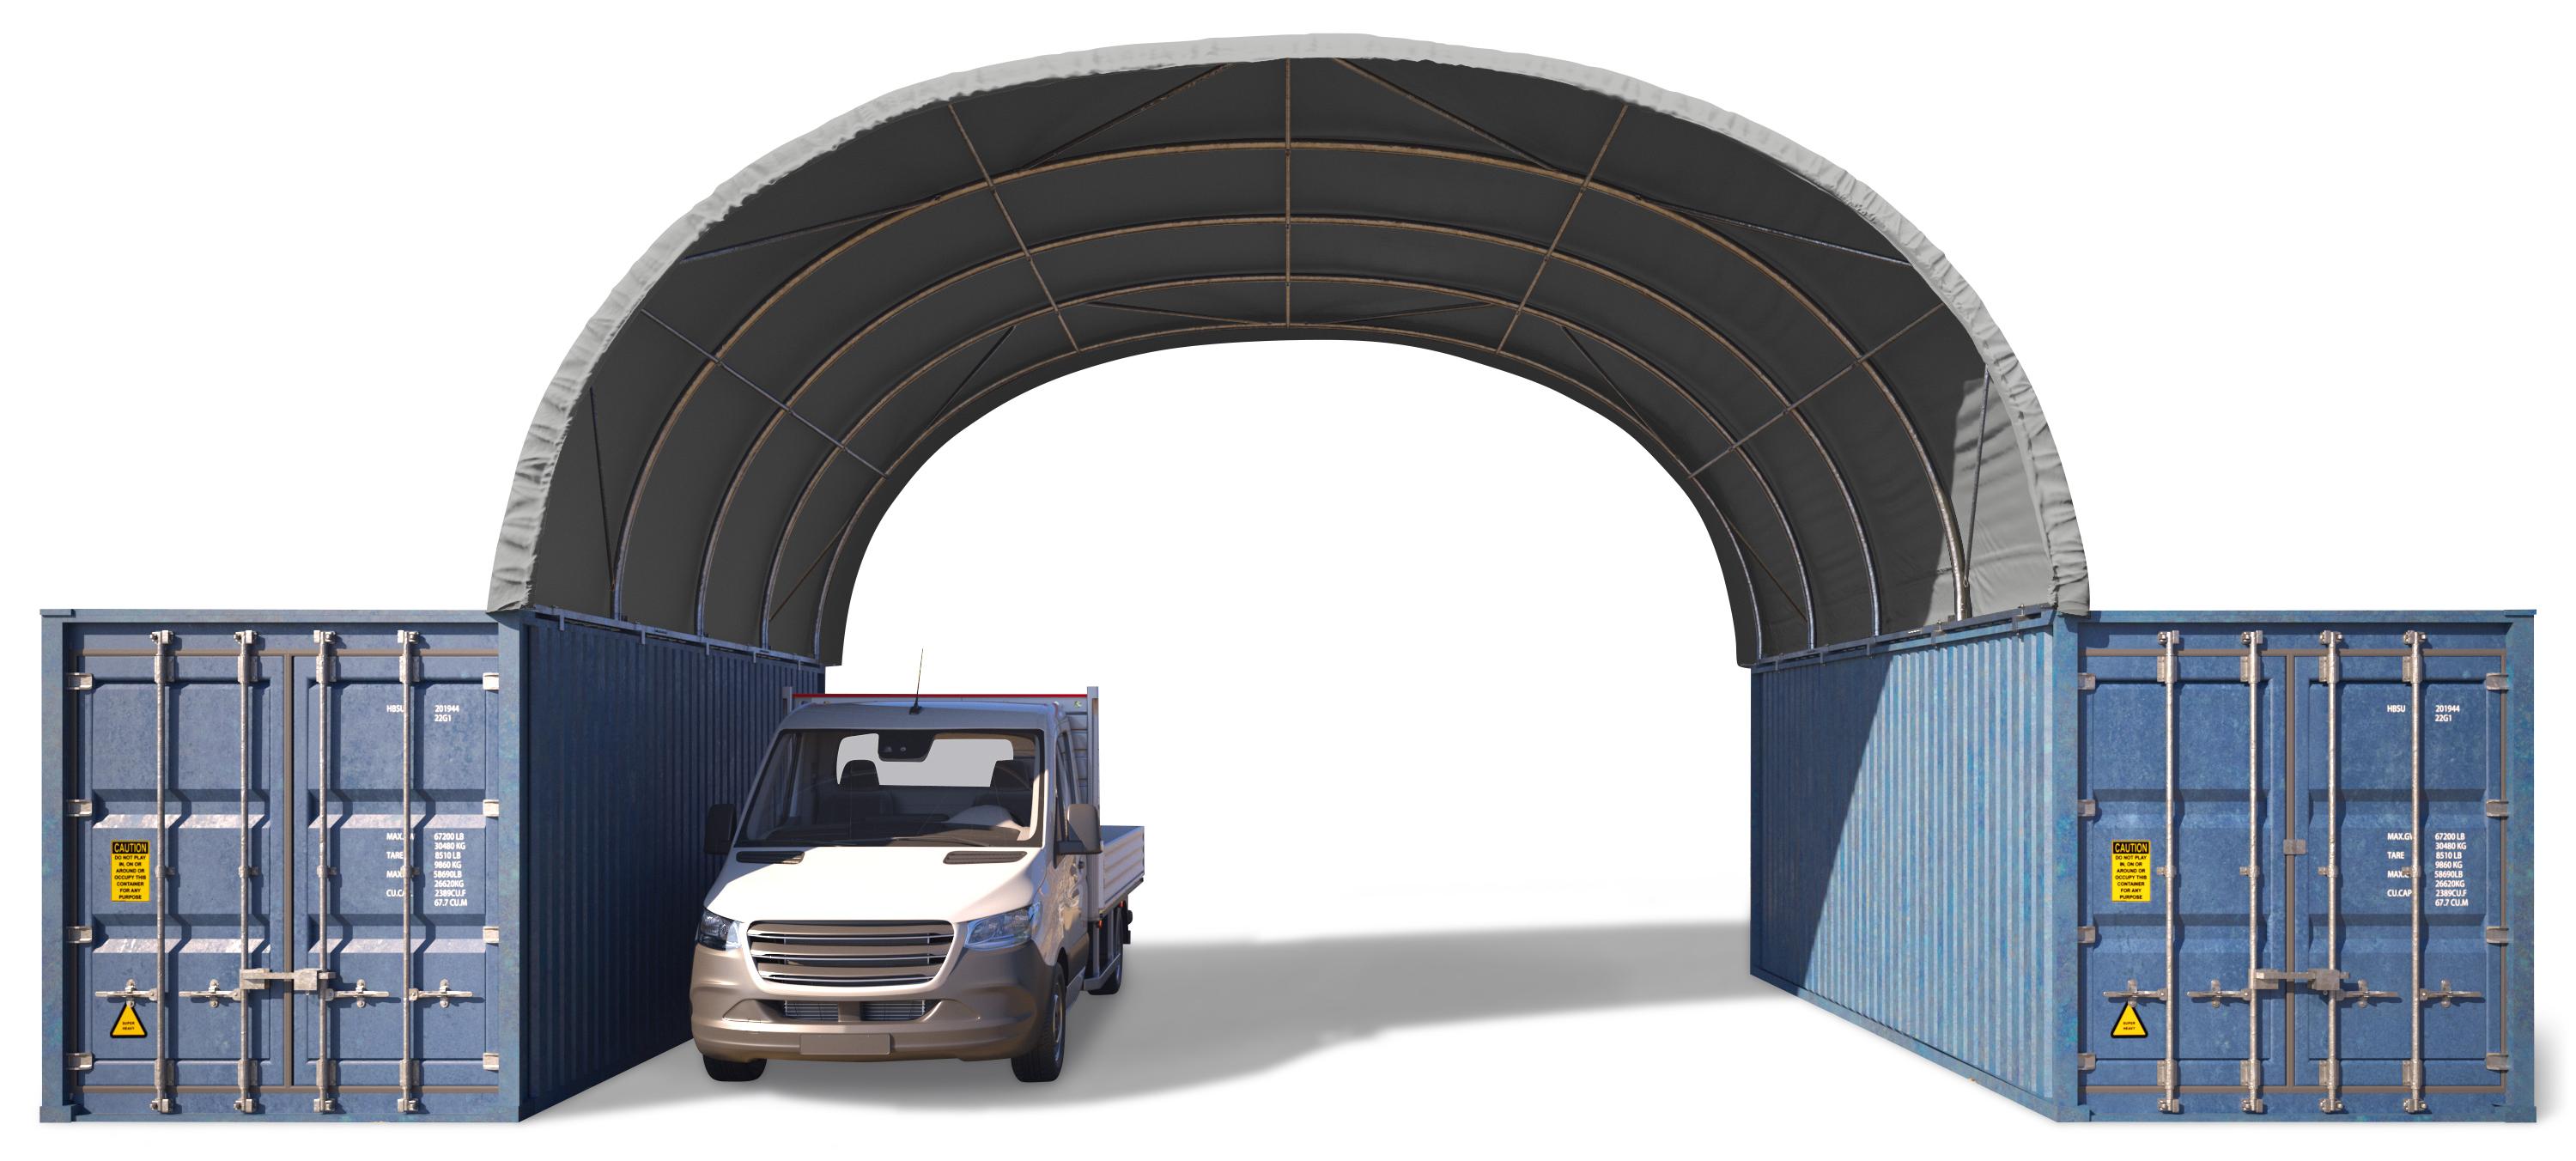
TOOLPORT Container Überdachung Contop 6x6m - PVC Plane 2300N grau - Lagerhalle Schüttgut Unterstand ZelthalleContainer Überdachung Contop von TOOLPORT - robust & flexibel!Diese hochwertige Containerüberdachung eignet sich ideal für temporäre oder dauerhafte Anwendungen auf Baustellen, in der Industrie oder Landwirtschaft. Ob als Lagerhalle, Unterstand oder Siloüberdachung - mit der Contop schaffen Sie sofort nutzbaren Raum zwischen Containern.Besondere Merkmale:Gegossene PVC-Plane (2300N) mit dichter Gewebeeinlage - 100% wasserdicht & UV-beständigFeuerverzinktes, ca. 48 mm starkes Stahlrohr-Gestänge mit RundbogenkonstruktionInklusive geprüfter deutscher Statik & AufbauanleitungPlane aus einem Stück, maschinell bandversiegelt, rostfreie MessingösenFür Temperaturen von -30 bis +50°C geeignetHinweis: Für die Entladung wird ein Stapler mit 400kg Tragfähigkeit benötigt.1520,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was bedeutet Metallbau?
Was bedeutet Metallbau? Metallbau bezieht sich auf die Konstruktion und Herstellung von Strukturen, Gebäuden und Objekten aus Metall. Dies umfasst die Verwendung von Materialien wie Stahl, Aluminium und Eisen, um robuste und langlebige Konstruktionen zu schaffen. Metallbauer arbeiten oft in Bereichen wie dem Bauwesen, der Architektur und der Fertigung, um maßgeschneiderte Metallteile herzustellen. Metallbau erfordert Fachkenntnisse in der Metallverarbeitung, Schweißtechnik und Konstruktionsprinzipien, um sicherzustellen, dass die hergestellten Strukturen den erforderlichen Standards entsprechen. **
-
"Wie kann man einen kostengünstigen und haltbaren Garagenbau planen und umsetzen?"
1. Zuerst sollte man einen detaillierten Plan erstellen und alle Materialien und Kosten sorgfältig kalkulieren. 2. Es ist ratsam, Angebote von verschiedenen Bauunternehmen einzuholen und Preise zu vergleichen. 3. Um die Haltbarkeit zu gewährleisten, sollte man auf qualitativ hochwertige Materialien und eine solide Bauweise achten. **

Kann ich die Polizei rufen, wenn jemand unerlaubt auf meinem gemieteten Carport-Parkplatz steht? Kostet mich der Polizeieinsatz Geld?
Ja, Sie können die Polizei rufen, wenn jemand unerlaubt auf Ihrem gemieteten Carport-Parkplatz steht. Es handelt sich um eine unbefugte Nutzung Ihres Eigentums, und die Polizei kann Ihnen dabei helfen, das Problem zu lösen. In den meisten Fällen entstehen Ihnen keine Kosten für den Polizeieinsatz, es sei denn, es handelt sich um einen wiederholten oder unnötigen Einsatz. **
Welches Fundament für Fertiggarage?
Welches Fundament für Fertiggarage? Beim Bau einer Fertiggarage ist es wichtig, ein stabiles Fundament zu schaffen, um die Langlebigkeit und Stabilität der Garage zu gewährleisten. Je nach Bodenbeschaffenheit und Größe der Garage können verschiedene Fundamentarten wie Streifenfundamente, Punktfundamente oder eine Bodenplatte gewählt werden. Es ist ratsam, vorab mit einem Bauingenieur oder Architekten zu sprechen, um das passende Fundament für die individuellen Gegebenheiten zu bestimmen. Zudem sollte darauf geachtet werden, dass das Fundament ausreichend dimensioniert und frostfrei gegründet ist, um Setzungen und Schäden vorzubeugen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
HOME DELUXE Überdachung LEVANTO - Anthrazit I Carport, Unterstand, Überdachung, Anbaucarport, Metallcarport* Maße Überdachung (H x B x T): 226 x 286 x 245 cm * Moderne Optik in Anthrazit (RAL 7016) * Wetterfeste und langlebige Stahlkonstruktion * Wasserableitung direkt über das Dach * Idealer Stellplatz für Motorrad oder Fahrräder * Kompatibel mit beiden Geräteschuppen LEVANTODie Überdachung LEVANTO ist die ultimative Upgrade-Lösung für deinen Außenbereich. Die moderne Konstruktion in edlem Anthrazit vereint eine großzügige Überdachung mit absoluter Flexibilität und sorgt sofort für eine hervorhebende Optik auf deinem Grundstück. Dieser hochwertige Anbau ist perfekt kompatibel mit beiden Größen des LEVANTO Geräteschuppens und lässt sich als passgenaues System anbringen. Dieser Premium-Unterstand punktet mit echten Profi-Features für maximale Stabilität und Komfort. Die Überdachung bietet durch seine großzügige Freifläche optimalen Schutz und ein super einfaches Rangieren mit sperrigem Equipment oder Fahrzeugen. Das integrierte Dachsystem leitet Regenwasser über perfekt umlaufende Rinnen und599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TOOLPORT Container Überdachung Contop 6x6m - PVC Plane 2300N grau - Lagerhalle Schüttgut Unterstand ZelthalleContainer Überdachung Contop von TOOLPORT - robust & flexibel!Diese hochwertige Containerüberdachung eignet sich ideal für temporäre oder dauerhafte Anwendungen auf Baustellen, in der Industrie oder Landwirtschaft. Ob als Lagerhalle, Unterstand oder Siloüberdachung - mit der Contop schaffen Sie sofort nutzbaren Raum zwischen Containern.Besondere Merkmale:Gegossene PVC-Plane (2300N) mit dichter Gewebeeinlage - 100% wasserdicht & UV-beständigFeuerverzinktes, ca. 48 mm starkes Stahlrohr-Gestänge mit RundbogenkonstruktionInklusive geprüfter deutscher Statik & AufbauanleitungPlane aus einem Stück, maschinell bandversiegelt, rostfreie MessingösenFür Temperaturen von -30 bis +50°C geeignetHinweis: Für die Entladung wird ein Stapler mit 400kg Tragfähigkeit benötigt.1520,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TOOLPORT Container Überdachung Contop 8x6m - PVC Plane 2300N grau - Lagerhalle Schüttgut Unterstand ZelthalleContainer Überdachung Contop von TOOLPORT - robust & flexibel!Diese hochwertige Containerüberdachung eignet sich ideal für temporäre oder dauerhafte Anwendungen auf Baustellen, in der Industrie oder Landwirtschaft. Ob als Lagerhalle, Unterstand oder Siloüberdachung - mit der Contop schaffen Sie sofort nutzbaren Raum zwischen Containern.Besondere Merkmale:Gegossene PVC-Plane (2300N) mit dichter Gewebeeinlage - 100% wasserdicht & UV-beständigFeuerverzinktes, ca. 48 mm starkes Stahlrohr-Gestänge mit RundbogenkonstruktionInklusive geprüfter deutscher Statik & AufbauanleitungPlane aus einem Stück, maschinell bandversiegelt, rostfreie MessingösenFür Temperaturen von -30 bis +50°C geeignetHinweis: Für die Entladung wird ein Stapler mit 400kg Tragfähigkeit benötigt.1692,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Metallbau?
Was bedeutet Metallbau? Metallbau bezieht sich auf die Konstruktion und Herstellung von Strukturen, Gebäuden und Objekten aus Metall. Dies umfasst die Verwendung von Materialien wie Stahl, Aluminium und Eisen, um robuste und langlebige Konstruktionen zu schaffen. Metallbauer arbeiten oft in Bereichen wie dem Bauwesen, der Architektur und der Fertigung, um maßgeschneiderte Metallteile herzustellen. Metallbau erfordert Fachkenntnisse in der Metallverarbeitung, Schweißtechnik und Konstruktionsprinzipien, um sicherzustellen, dass die hergestellten Strukturen den erforderlichen Standards entsprechen. **
-
"Wie kann man einen kostengünstigen und haltbaren Garagenbau planen und umsetzen?"
1. Zuerst sollte man einen detaillierten Plan erstellen und alle Materialien und Kosten sorgfältig kalkulieren. 2. Es ist ratsam, Angebote von verschiedenen Bauunternehmen einzuholen und Preise zu vergleichen. 3. Um die Haltbarkeit zu gewährleisten, sollte man auf qualitativ hochwertige Materialien und eine solide Bauweise achten. **
-
Kann ich die Polizei rufen, wenn jemand unerlaubt auf meinem gemieteten Carport-Parkplatz steht? Kostet mich der Polizeieinsatz Geld?
Ja, Sie können die Polizei rufen, wenn jemand unerlaubt auf Ihrem gemieteten Carport-Parkplatz steht. Es handelt sich um eine unbefugte Nutzung Ihres Eigentums, und die Polizei kann Ihnen dabei helfen, das Problem zu lösen. In den meisten Fällen entstehen Ihnen keine Kosten für den Polizeieinsatz, es sei denn, es handelt sich um einen wiederholten oder unnötigen Einsatz. **
-
Welches Fundament für Fertiggarage?
Welches Fundament für Fertiggarage? Beim Bau einer Fertiggarage ist es wichtig, ein stabiles Fundament zu schaffen, um die Langlebigkeit und Stabilität der Garage zu gewährleisten. Je nach Bodenbeschaffenheit und Größe der Garage können verschiedene Fundamentarten wie Streifenfundamente, Punktfundamente oder eine Bodenplatte gewählt werden. Es ist ratsam, vorab mit einem Bauingenieur oder Architekten zu sprechen, um das passende Fundament für die individuellen Gegebenheiten zu bestimmen. Zudem sollte darauf geachtet werden, dass das Fundament ausreichend dimensioniert und frostfrei gegründet ist, um Setzungen und Schäden vorzubeugen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.