Domain metallgaragen.de kaufen?
Wir ziehen mit dem Projekt
metallgaragen.de um.
Sind Sie am Kauf der Domain
metallgaragen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain metallgaragen.de kaufen?
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
Top-Angebote
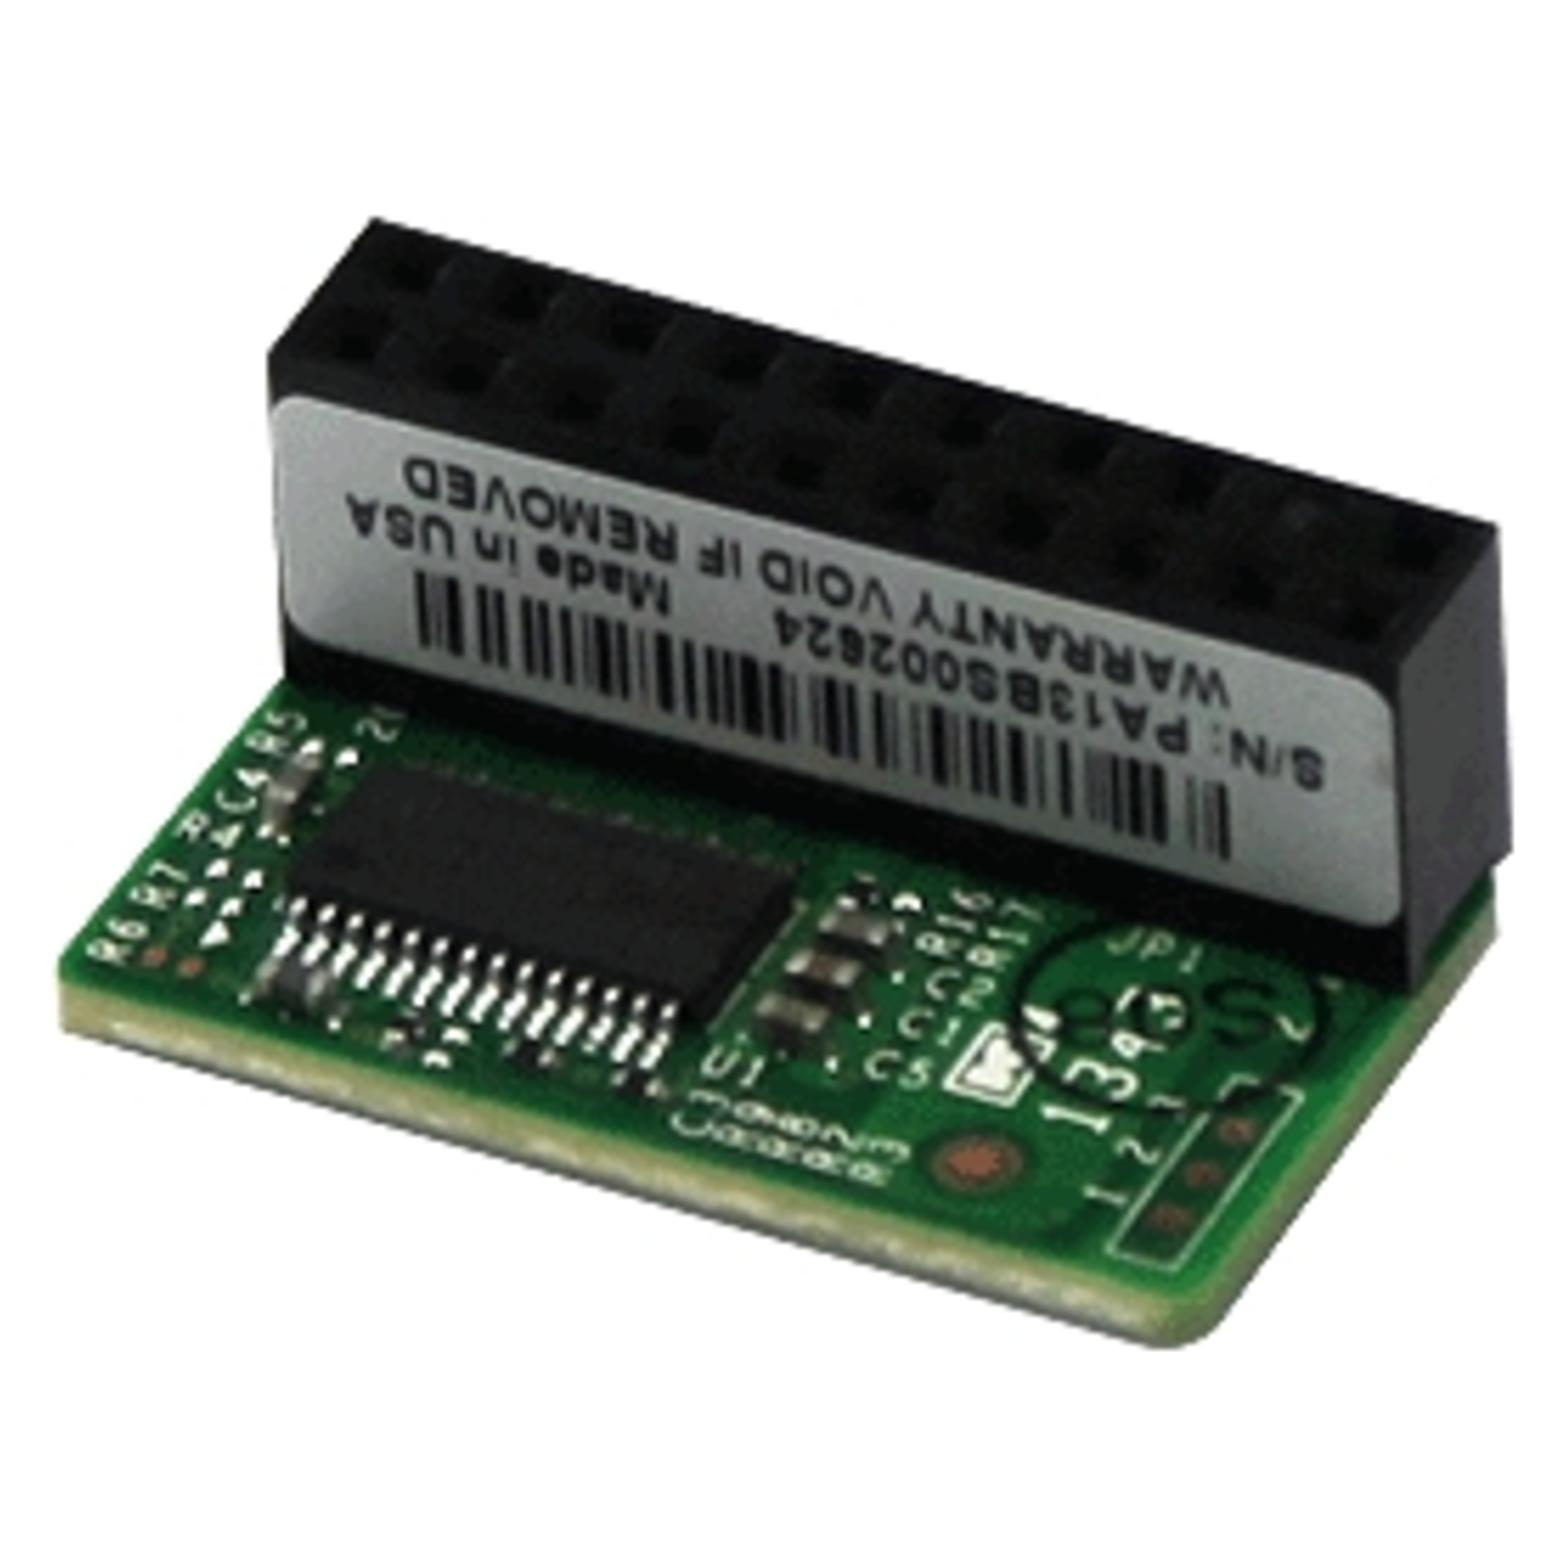
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
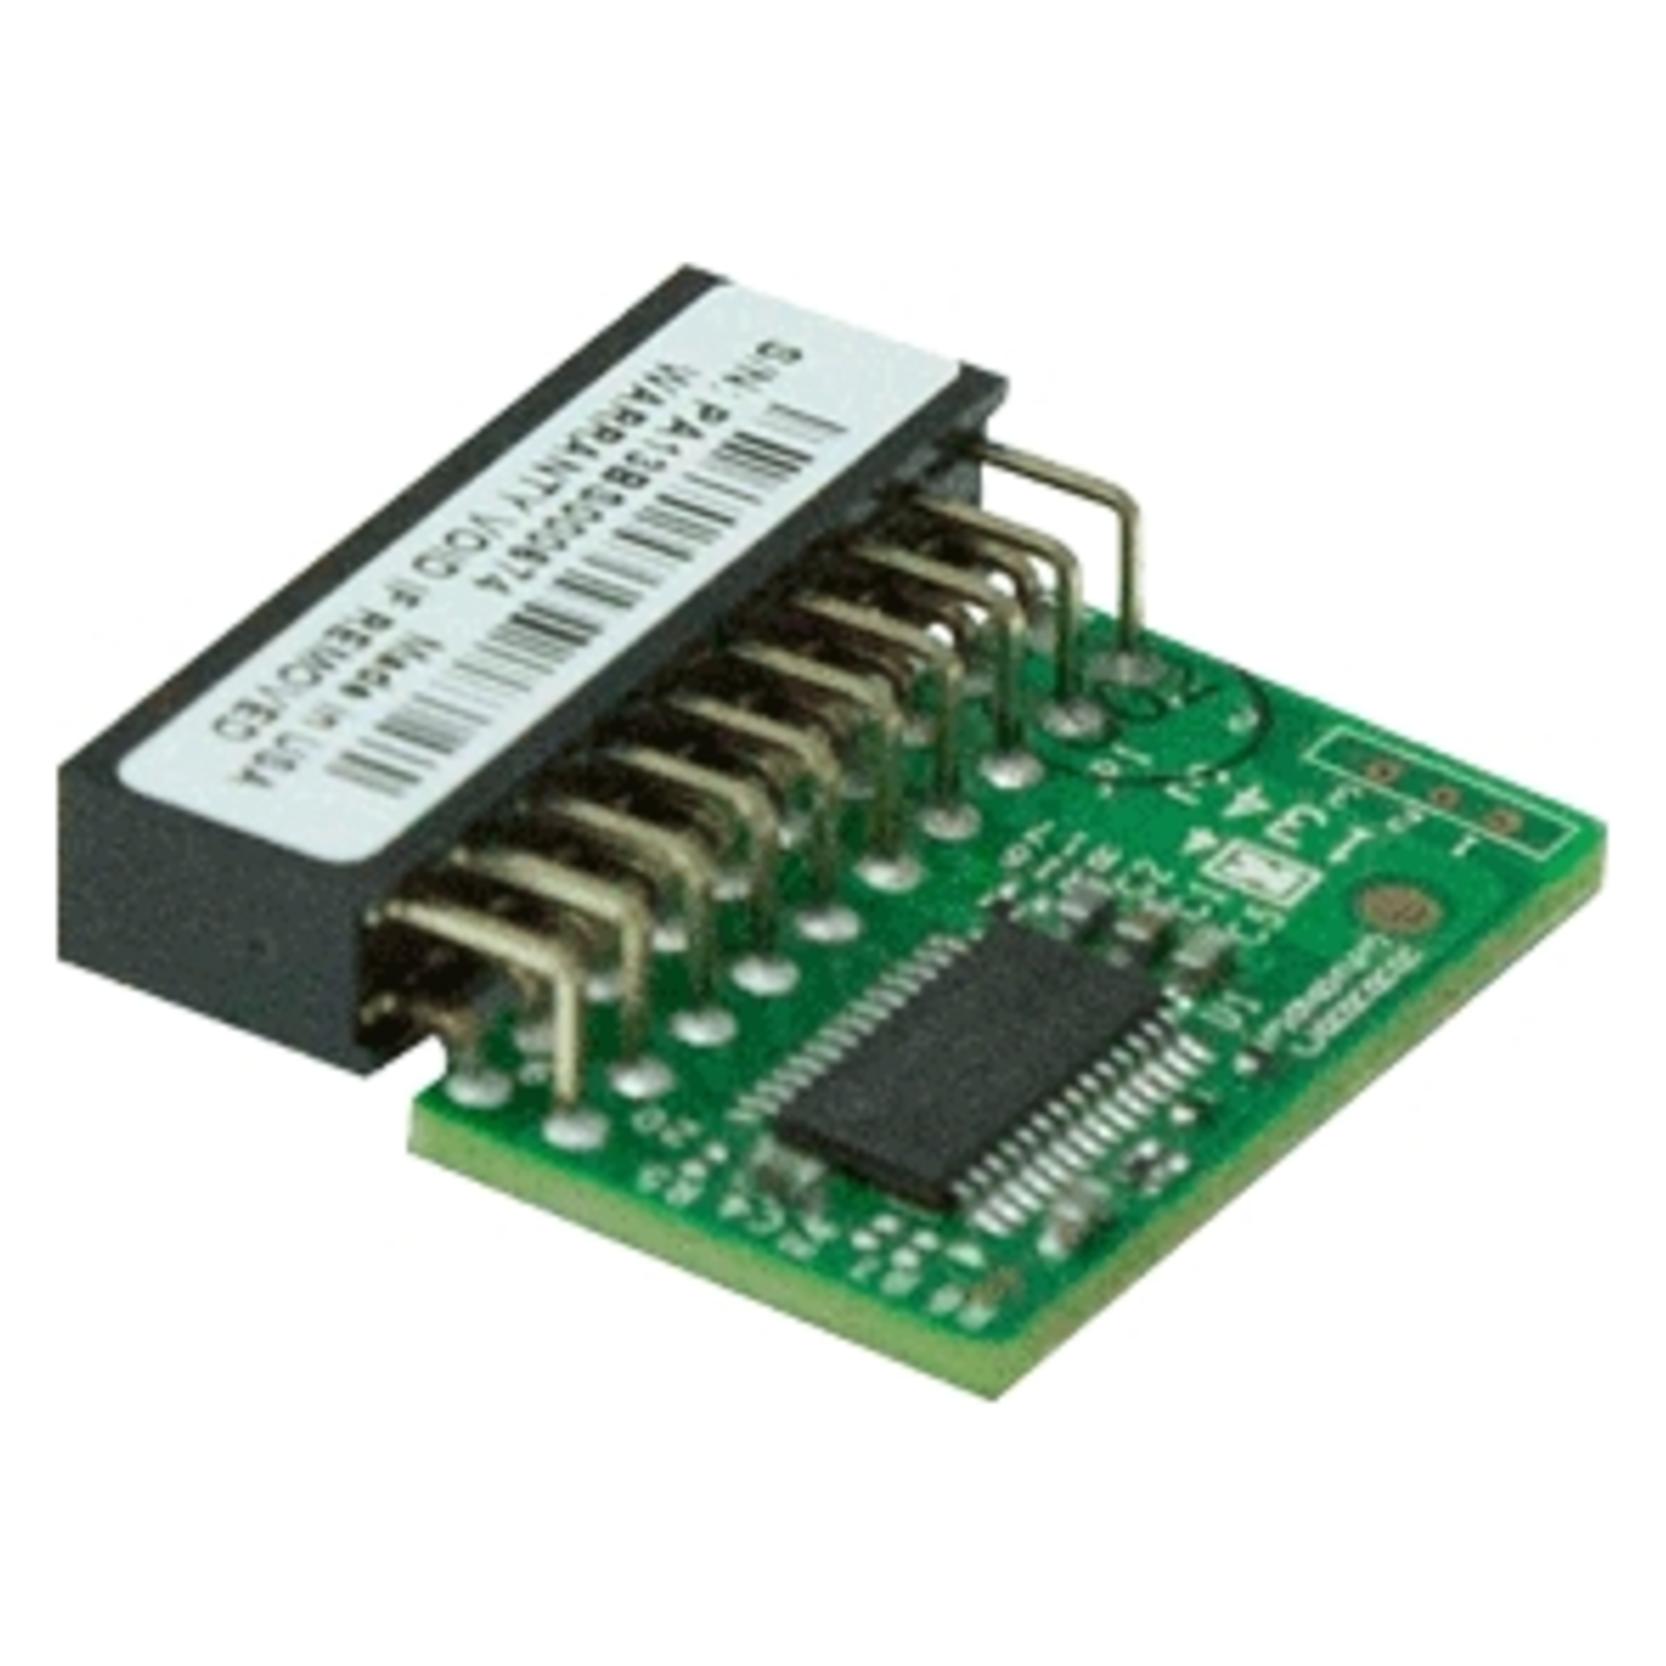
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
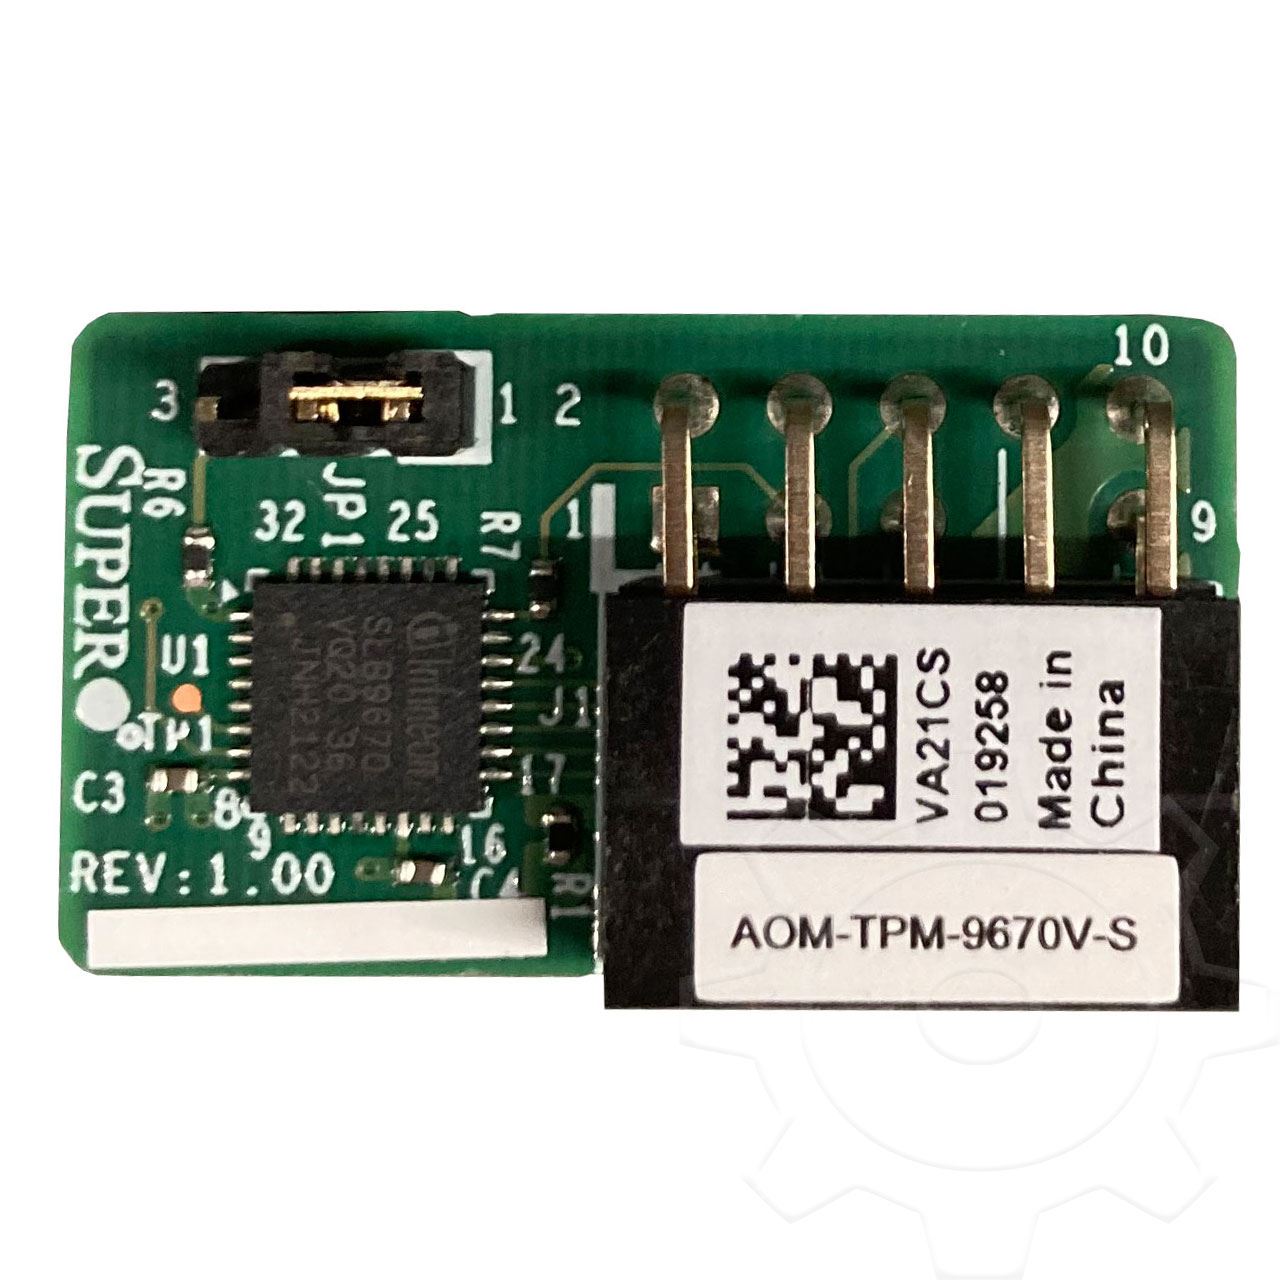
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.